Sécurise ton IaC avec KICS
Introduction
KICS (Keeping Infrastructure as Code Secure) est un outil open source développé par Checkmarx, conçu pour détecter les vulnérabilités de sécurité, les problèmes de conformité et les erreurs de configuration dans les fichiers d'infrastructure as code (IaC) dès les premières étapes du cycle de développement.
Utilisation
Une fois installé, KICS peut être exécuté en ligne de commande pour analyser tes fichiers IaC. Par exemple, pour analyser un dossier contenant du Terraform, tu peux utiliser la commande suivante :
KICS génère ensuite un rapport détaillant les vulnérabilités et les erreurs de configuration détectées, facilitant ainsi leur correction avant le déploiement.
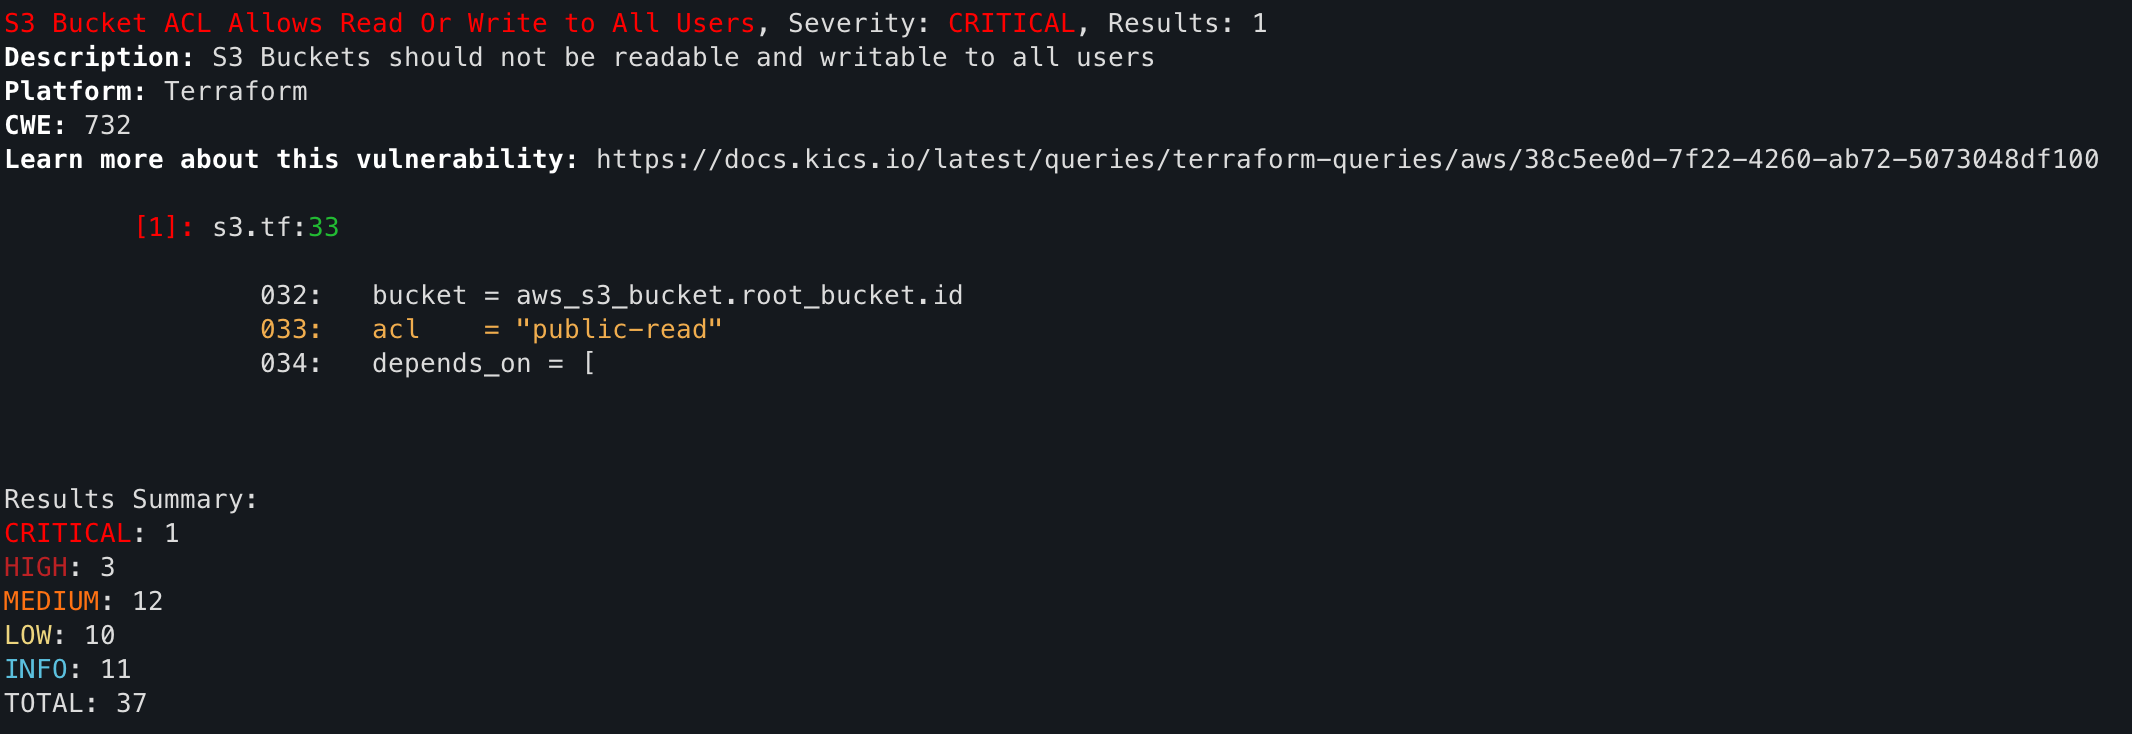 Tu peux voir ici qu'un de mes buckets S3 est accessible en lecture publique sur Internet
KICS analyse ton code avant le déploiement. Pour auditer ensuite ce qui tourne réellement sur ton compte cloud, utilise Prowler. Côté IaC, tu peux aussi comparer avec Trivy.